Описание
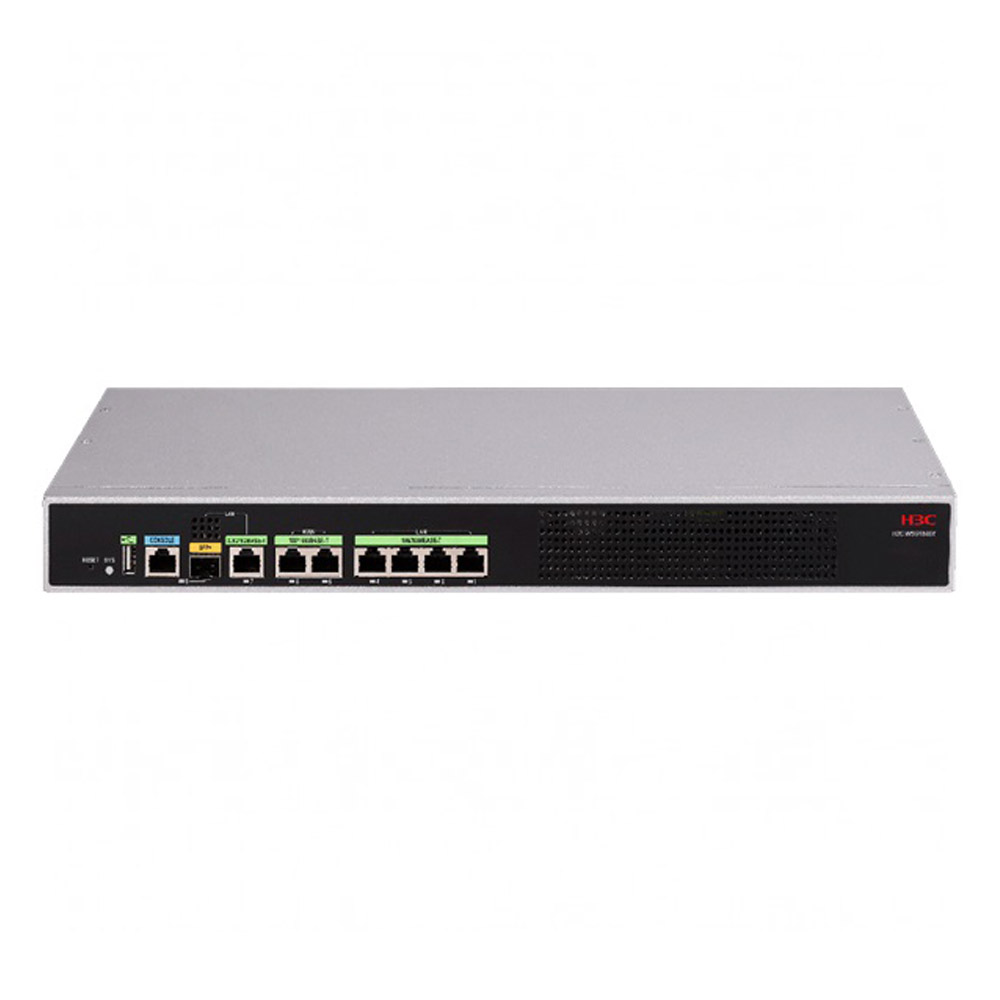
Шлюз H3C WSG1840X
Беспроводной интегрированный мультисервисный шлюз H3C WSG1840X
Шлюз H3C WSG1840X Описание
Беспроводной интегрированный мультисервисный шлюз H3C WSG1840X хорошо спроектирован и предназначен для сетей малого и среднего бизнеса. Он обеспечивает интеграцию шлюза, безопасности и функций переменного тока, что позволяет сократить количество устройств и совокупную стоимость владения в сети. Он использует инновационную платформу Comware V7 (далее именуемую V7).
V7 поставляется со стандартным детальным управлением пользовательским контролем, комплексным управлением радиочастотными ресурсами, круглосуточным контролем безопасности беспроводной сети, быстрым роумингом уровня 2 и уровня 3, высоким качеством обслуживания и двойным стеком IPv4/IPv6. V7 добавляет различные новые беспроводные технологии, такие как многоядерная плоскость управления, Bonjour и Hotspot 2.0. Он также поддерживает несколько сетевых конфигураций, таких как управление облаком. В сочетании с точками доступа H3C SMB (подробную информацию см. в информации для заказа) он служит идеальным решением контроля доступа для доступа WLAN к сети SMB.
Универсальный шлюз
Беспроводной интегрированный мультисервисный шлюз WSG1840X объединяет шлюз, функции безопасности и переменного тока в одном корпусе, что идеально подходит для сред малого и среднего бизнеса, малого и среднего бизнеса. WSG1840X поддерживает полный набор функций корпоративного контроллера, кроме того, WSG1840X поддерживает функции шлюза, такие как PPPOE, NAT, динамический IP-адрес и функцию настройки статического IP-адреса.
Управление точками доступа 802.11ax
В дополнение к управлению точками доступа 802.11a/b/g/ac, WSG1840X может работать вместе с точками доступа SMB на базе H3C 802.11ax (подробности см. в информации для заказа), обеспечивая скорость беспроводного доступа в несколько раз выше, чем у традиционных 802.11a/b/g. /ac/сеть.
Гибкие режимы переадресации
В беспроводной сети с режимом централизованной пересылки весь беспроводной трафик отправляется в AC для обработки, и возможности пересылки AC могут стать узким местом. Особенно в беспроводных сетях, где точки доступа развернуты в филиалах, точки доступа — в штаб-квартире, а точки доступа и AC соединены через глобальную сеть. В этом случае более подходит распределенная пересылка. WSG1840X поддерживает как режимы распределенной пересылки, так и режим централизованной пересылки, а также может при необходимости настроить пересылку на основе SSID.
Возможности интеллектуального роуминга
l Поддерживает роуминг внутри AC, роуминг между AC и роуминг уровня 3 между VLAN.
l Функция синхронизации информации о роуминге портала: AC и AP поддерживают невидимый роуминг пользователей портала между AC в крупномасштабной сети без сервера Mac-триггера портала. Беспроводной контроллер может самостоятельно выполнять функции сервера Mac-триггера. Это снижает нагрузку на сервер портала и не позволяет серверу портала стать узким местом в производительности. Когда сервер портала будет готов, онлайн-терминал все еще может перемещаться без аутентификации между не менее чем 10 беспроводными контроллерами.
l Функция синхронизации информации о роуминге 802.1X: AC и AP поддерживают пользователей 802.1X для быстрого роуминга между AC в крупномасштабной сети. Поддержка аутентификации dot1x для быстрого роуминга между AC. Терминалам не требуется повторно выполнять аутентификацию после роуминга к новому AC. Уменьшите нагрузку на серверы и обеспечьте быстрый доступ к терминалам, а также поддержите быстрый роуминг между более чем 10 AC.
L Поддержка протоколов быстрого роуминга 802.11k/v/r
Интеллектуальное переключение каналов
l В WLAN соседние беспроводные точки доступа должны работать на разных каналах, чтобы избежать помех между каналами. Однако каналы являются очень редкими ресурсами для WLAN. Существует небольшое количество непересекающихся каналов для точек доступа. Например, для сети 2,4 ГГц существует всего три непересекающихся канала. Поэтому ключом к беспроводным приложениям является разумное распределение каналов для точек доступа.
Между тем, существует множество возможных источников помех, которые могут повлиять на нормальную работу точек доступа в WLAN, например, несанкционированные точки доступа, радары и микроволновые печи. Технология интеллектуального переключения каналов может гарантировать выделение оптимального канала для каждой точки доступа, тем самым сводя к минимуму помехи в соседних каналах. Кроме того, функция обнаружения помех в реальном времени может помочь защитить точки доступа от источников помех, таких как радары и микроволновые печи.
Интеллектуальное распределение нагрузки точек доступа
l В соответствии со стандартом IEEE 802.11 беспроводные клиенты управляют беспроводным роумингом в сетях WLAN. Обычно беспроводной клиент выбирает точку доступа на основе индикатора мощности полученного сигнала (RSSI). Таким образом, многие клиенты могут выбрать одну и ту же точку доступа с высоким RSSI. Поскольку эти клиенты используют одну и ту же беспроводную среду, пропускная способность каждого клиента значительно снижается.
l Функция интеллектуального распределения нагрузки на точки доступа может анализировать расположение беспроводных клиентов в режиме реального времени, динамически определять, какие точки доступа в текущем местоположении могут распределять нагрузку друг с другом, и реализовывать распределение нагрузки между этими точками доступа. Помимо распределения нагрузки в зависимости от количества онлайн-сессий, система также поддерживает распределение нагрузки в зависимости от трафика онлайн-пользователей беспроводной сети.
l Поддержка функции автоматического скрытия SSID в зависимости от использования радиоресурсов. Когда радиоресурс достигает или превышает настроенный порог, SSID автоматически скрывается, чтобы предоставить пользователям стабильные и надежные беспроводные услуги.
Глубокая проверка пакетов на уровнях 4–7
WSG1840X может идентифицировать различные приложения и реализовать управление политиками, включая регулировку приоритетов, планирование, блокировку и ограничение скорости, чтобы обеспечить эффективный ресурс полосы пропускания и улучшить качество сети.
Системы обнаружения и предотвращения беспроводных вторжений уровня 7 (WIDS/WIPS)
l WSG1840X поддерживает черный список, белый список, защиту от несанкционированных устройств, обнаружение плохих пакетов, незаконное удаление пользователя, обновляемое обнаружение атак уровня подписи MAC (DoS-атака, флуд-атака или атака «человек посередине») и меры противодействия.
l Благодаря встроенной базе знаний WSG1840X вы можете принимать своевременные и точные решения по обеспечению безопасности беспроводной сети. Для определенных источников атак, таких как несанкционированные точки доступа или терминалы, вы можете выполнить видимый мониторинг физического местоположения и удалить физический порт.
l С помощью брандмауэра H3C/IPS-устройства сетевая инфраструктура также может реализовать защиту безопасности уровня 7 в беспроводном кампусе, охватывая проводные (802.11) и беспроводные (802.3) безопасные соединения на сквозной основе.
Комплексные возможности защиты сетевой безопасности
Богатая библиотека функций может завершить обнаружение популярных вирусов. Он поддерживает антивирусную защиту от ботнетов, троянов и червей. Он может идентифицировать более 1500 громких приложений. Благодаря богатой технологии предотвращения атак он может поддерживать как IPv4, так и IPv6. Он может обеспечить эффективную защиту от следующих атак:
1) Аномальные пакетные атаки (такие как незаконные флаги TCP-пакетов, Land, smurf, WinNuke, Ping of Death, большой ICMP-трафик/маленький фрагмент и т. д.);
2) Атаки с подменой адреса (например, атаки на IP-адрес, атаки на порты и т. д.);
3) Аномальные атаки трафика (такие как Ack Flood, DNS Flood, Fin Flood, HTTP Flood, HTTPS Flood, ICMP Flood, ICMPV6 Flood, SYNACK Flood, SYN Flood, UDP Flood и т. д.);
l Зона безопасности — позволяет настраивать зоны безопасности на основе интерфейсов и сетей VLAN.
l Фильтрация пакетов — позволяет применять стандартные или расширенные списки ACL между зонами безопасности для фильтрации пакетов на основе содержащейся в них информации, например номеров портов UDP и TCP. Вы также можете настроить временные диапазоны, в течение которых будет выполняться фильтрация пакетов.
l Контроль доступа. Поддерживает контроль доступа на основе пользователей и приложений и объединяет глубокую защиту от вторжений с контролем доступа.
l ASPF — динамически определяет, пересылать или отбрасывать пакет, проверяя информацию и состояние протокола прикладного уровня. ASPF поддерживает проверку FTP, HTTP, SMTP, RTSP и других протоколов прикладного уровня на основе TCP/UDP.
l AAA — поддерживает аутентификацию на основе RADIUS/HWTACACS+, CHAP и PAP.
l Черный список — поддерживает статический и динамический черный списки.
l NAT и NAT с поддержкой VRF.
l Журналы безопасности — поддерживаются журналы операций, журналы сопоставления политик пар зон, журналы защиты от атак, журналы DS-LITE и журналы NAT444.
l Маршрутизация — поддерживает статическую маршрутизацию, RIP, OSPF, BGP, политики маршрутизации, а также маршрутизацию на основе политик на основе приложений и URL-адресов.
l Мониторинг, статистика и управление трафиком.
Мультисервисные функции нового поколения
l Встроенная функция балансировки нагрузки на канал. Использует технологии проверки состояния канала и обнаружения занятости канала и применяется к выходу сети для балансировки трафика между каналами.
l Встроенная функция SSL VPN, обеспечивающая безопасный доступ мобильных пользователей к корпоративной сети.
Гибкая и расширяемая, интегрированная и расширенная безопасность DPI
l Интегрированная платформа обработки услуг безопасности. Обеспечивает глубокую интеграцию базовых и расширенных мер защиты в платформу безопасности.
l Идентификация и управление трафиком на уровне приложений. Использует конечный автомат и технологии проверки обмена трафиком для обнаружения трафика P2P, обмена мгновенными сообщениями, сетевых игр, акций, сетевого видео и сетевых мультимедийных приложений. Он использует технологию глубокой проверки для точной идентификации P2P-трафика и предоставляет несколько политик для гибкого контроля и управления P2P-трафиком.
l Категоризированная фильтрация массивных URL-адресов — использует режим локальный+облачный для создания базового черного и белого списка фильтрации URL-адресов, а также позволяет запрашивать сервер фильтрации категорий URL-адресов в режиме онлайн.
l Полная и обновляемая база данных сигнатур безопасности. H3C имеет старшую команду по базе данных сигнатур и профессиональные лаборатории защиты от атак, которые могут предоставить точную и актуальную базу данных сигнатур.
На нашем сайте вы можете ознакомиться с различными моделями и брэндами сетевого оборудования https://zetrix.uz/product-category/setevoe-oborudovanie/