PandoraSIEM
PandoraSIEM
Описание
PandoraSIEM
Pandora SIEM is the security event management solution that gives you complete and proactive visibility into the security of your technology infrastructure.
Unlike other SIEM solutions that rely on external sources, Pandora SIEM collects and analyzes data right away from Pandora FMS monitoring agents, integrating log collection to generate specific security events.
This enables advanced event correlation and real-time threat detection, ensuring strong and adaptable protection to your business needs.
PandoraSIEM Описание
Обнаруживайте, сопоставляйте и устраняйте угрозы в режиме реального времени по всей вашей инфраструктуре.
Проактивная безопасность вашей инфраструктуры
Pandora SIEM — это решение для управления событиями безопасности, которое обеспечивает вам полную и проактивную видимость безопасности вашей технологической инфраструктуры.
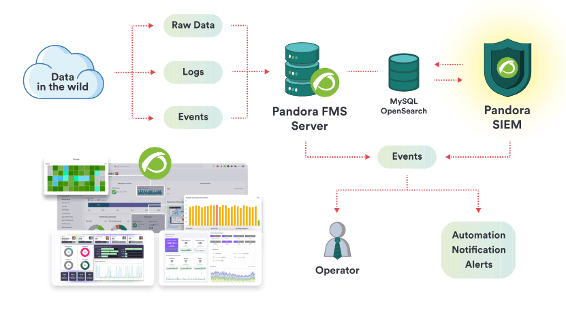
- Централизуйте и управляйте данными в режиме реального времени. Pandora SIEM собирает и централизует журналы и события из нескольких систем на единой платформе, изначально интегрируясь с агентами Pandora FMS без необходимости использования дополнительных инструментов.
- Контролируйте свою инфраструктуру в режиме реального времени и получайте упреждающие оповещения. Система обеспечивает постоянный мониторинг подозрительной активности, позволяя мгновенно обнаруживать угрозы. Создавайте автоматические оповещения о необычных инцидентах или поведении.
- 1300 правил «из коробки». Поддержка импорта правил в формате Wazuh.
- Настройте корреляцию и обогащение событий безопасности. Используйте редактируемые общедоступные правила для обогащения событий безопасности и выявления подозрительных закономерностей, адаптируя решение под каждую конкретную среду.
- Автоматизируйте реагирование для быстрого устранения последствий инцидентов. Pandora SIEM автоматизирует реагирование на события безопасности, такие как перезапуск служб или выполнение скриптов, сокращая время реагирования без вмешательства человека и минимизируя ущерб.

Быстрый старт
Если у вас уже работает Pandora FMS, вам нужно будет просто активировать SIEM-сервер, активировать сбор событий от агентов, и у вас автоматически заработает SIEM.
- Коллекторы мониторинга сами собирают события (windows, linux и mac).
- Можно собирать события с брандмауэров и сетевых устройств с помощью Syslog.
- Интеграция с третьими сторонами через syslog и события, обогащенные в формате CEF или JSON.
- До нескольких тысяч EPS (в зависимости от инфраструктуры).
- Сотни базовых правил по умолчанию (более 800).
- Возможность определения пользовательских правил с помощью существующих декодеров.
- Возможность определения пользовательских декодеров.
На нашем сайте вы можете приобрести лицензированное программное обеспечение.
https://zetrix.uz/product-category/programmnoe-obespechenie/