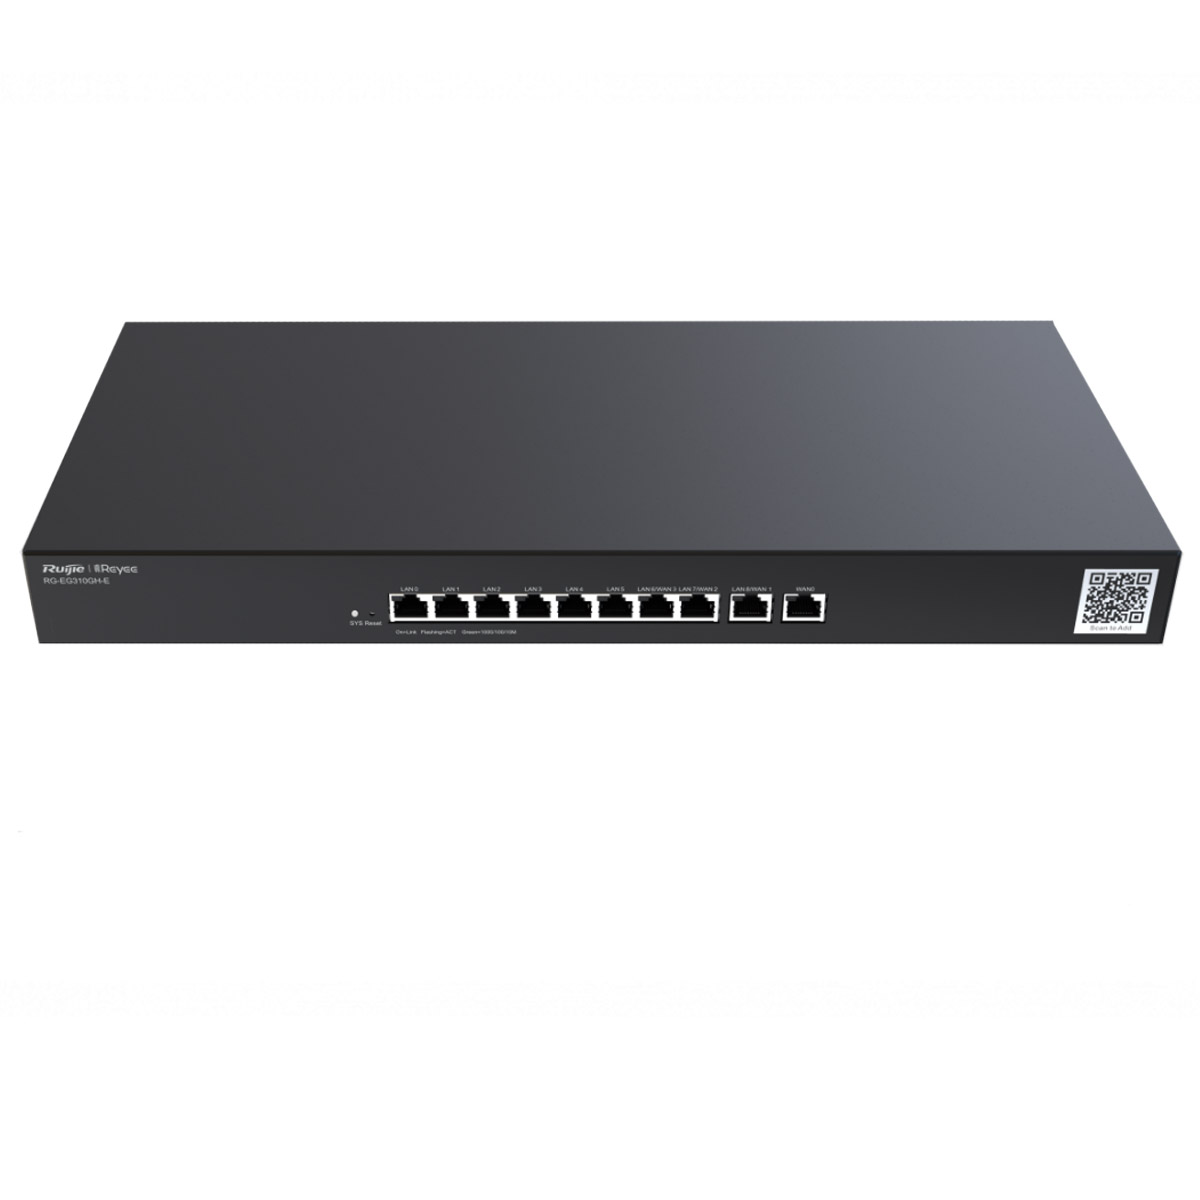
Ruijie RG-WALL 1600-Z5100-S
Ruijie RG-WALL 1600-Z5100-S
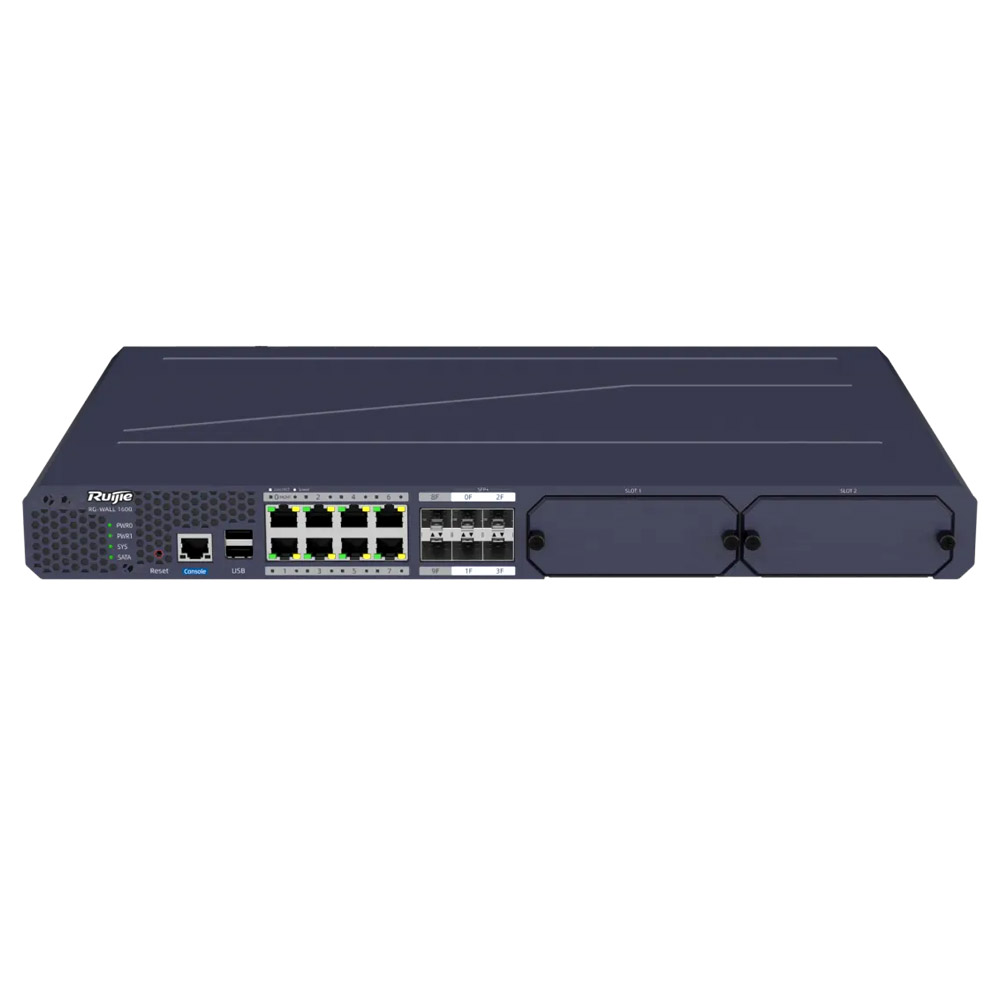
Межсетевой экран + 1 годовая лицензия RG-WALL 1600-Z5100-S-LIS-E-1Y (в комплекте) | Процессор: Multi-core | Интерфейс: Ethernet 8×RJ45 1Гбит/с / Uplink 2×SFP 1Гбит/с / Uplink 4×SFP+ 10Гбит/с / 1×Сonsole port / 2×USB 2.0 | Протоколы: PPPoE, VLAN, SSL, Static IP, IPv4/IPv6, SNMPv1/v2/v3, DDNS, DHCP, VPN, IPsec, ARP | Носители: 1×SATA HDD 1Тб (нет в комплекте) | Скорость коммутации: 15Гбит/с | Скорость передачи пакетов: 2.3Мбит/с | Облачное управление: Ruijie Cloud | Типоразмер: 1U | Уровень шума: 36дБ | Питание: AC 100~240V 50/60Hz 2А 60W | Температура: 0°C…+45°C | Вес: 4.44кг | Размер: 440×300×43.6мм
Описание
Ruijie RG-WALL 1600-Z5100-S
Межсетевой экран серии Z нового поколения
NGFW с гибкой масштабируемостью, высокой производительностью безопасности, простой настройкой, облачным управлением, подходит для сетевых выходов школ, малого и среднего бизнеса, больниц, государственных учреждений и центров обработки данных
Ruijie RG-WALL 1600-Z5100-S Основные особенности
- Масштабируемость на основе лицензии , масштабирование пропускной способности межсетевого экрана до 10 Гбит/с
- Лицензия на межсетевой экран «пять в одном», комплексные возможности защиты сетевой безопасности
- Облако, сделайте свой бизнес проще
- Интеллектуальный менеджер политик ( сканирование портов + изучение трафика), простое развертывание брандмауэра
- Лаборатория моделирования политик, оптимизация политик и их выполнение после моделирования, бесперебойная защита ваших работающих сетей
- Интеллектуальный диагностический центр, обнаружение неисправностей одним щелчком мыши, экономия времени и усилий
Ruijie RG-WALL 1600-Z5100-S Технические характеристики
Производительность продукта
| Пропускная способность брандмауэра4 | Межсетевой экран (смешанный трафик) | ИПС1 | NGFW1,2 | Защита от угроз1,3 |
| 15 Гбит/с | 3 Гбит/с | 1,8 Гбит/с | 1,6 Гбит/с | 1 Гбит/с |
| 15 Гбит/с | 4 Гбит/с | 2,1 Гбит/с | 1,7 Гбит/с | 1,14 Гбит/с |
| 15 Гбит/с | 5 Гбит/с | 2,4 Гбит/с | 1,8 Гбит/с | 1,28 Гбит/с |
| 15 Гбит/с | 6 Гбит/с | 2,7 Гбит/с | 1,9 Гбит/с | 1,42 Гбит/с |
| 15 Гбит/с | 7 Гбит/с | 3 Гбит/с | 2,1 Гбит/с | 1,56 Гбит/с |
| 15 Гбит/с | 8 Гбит/с | 3,3 Гбит/с | 2,2 Гбит/с | 1,7 Гбит/с |
| 15 Гбит/с | 9 Гбит/с | 3,6 Гбит/с | 2,3 Гбит/с | 1,8 Гбит/с |
| 15 Гбит/с | 10 Гбит/с | 4 Гбит/с | 3,5 Гбит/с | 2 Гбит/с |
| Сочетание лицензий на продукт и производительность:
3G: шасси RG-WALL 1600-Z5100-S 4G: шасси RG-WALL 1600-Z5100-S + 1 лицензия на производительность RG-WALL 1600-Z5100-S-1G-LIC 5G: шасси RG-WALL 1600-Z5100-S + 2 лицензии на производительность RG-WALL 1600-Z5100-S-1G-LIC 6G: шасси RG-WALL 1600-Z5100-S + 3 лицензии на производительность RG-WALL 1600-Z5100-S-1G-LIC 7G: шасси RG-WALL 1600-Z5100-S + 4 лицензии на производительность RG-WALL 1600-Z5100-S-1G-LIC 8G: шасси RG-WALL 1600-Z5100-S + 5 лицензий на производительность RG-WALL 1600-Z5100-S-1G-LIC 9G: шасси RG-WALL 1600-Z5100-S + 6 лицензий на производительность RG-WALL 1600-Z5100-S-1G-LIC 10G: шасси RG-WALL 1600-Z5100-S + 7 лицензий на производительность RG-WALL 1600-Z5100-S-1G-LIC |
||||
| Производительность и емкость системы | RG-WALL 1600-Z5100-S |
| Пропускная способность межсетевого экрана пакетов IPv4 (пакеты UDP длиной 1518 байт)4 | 15 Гбит/с |
| Пропускная способность межсетевого экрана (пакетов в секунду) | 2,3 млн пакетов в секунду |
| Одновременные сеансы (TCP) | 1000000 |
| Новые сеансы/секунду (TCP) | 134000 |
| Политики брандмауэра | 4000 |
| Пропускная способность SSL VPN (1392 байта) | 3 Гбит/с |
| Одновременные пользователи SSL VPN (рекомендуемый максимум, туннельный режим) | 1000 |
|
Пропускная способность управления приложениями (HTTP 64K) 2
|
10 Гбит/с |
| Пропускная способность IPsec VPN (512 байт) | 4 Гбит/с |
| Туннели IPsec VPN типа «шлюз-шлюз» | 1000 |
Примечание:
Все значения производительности являются максимальными и могут варьироваться в зависимости от конфигурации системы.
- Показатели производительности IPS (смешанный трафик), контроля приложений, NGFW и защиты от угроз измеряются при включенном ведении журнала.
- Производительность NGFW измеряется при включенном брандмауэре, IPS и управлении приложениями.
- Эффективность защиты от угроз измеряется при включенном брандмауэре, IPS, управлении приложениями и защите от вредоносных программ.
- Пропускная способность межсетевого экрана — это максимальная производительность пересылки (UDP-пакетов размером 1518 байт) оборудования.
Технические характеристики оборудования
| Размеры и вес | RG-WALL 1600-Z5100-S |
| Размеры изделия (Ш x Г x В) | 440 мм x 300 мм x 43,6 мм (17,32 дюйма x 11,81 дюйма x 1,72 дюйма) |
| Габариты в упаковке (Ш x Г x В) | 545 мм x 450 мм x 130 мм (21,46 дюйма x 17,72 дюйма x 5,12 дюйма) |
| Вес продукта | 4,44 кг (9,79 фунта) |
| Вес при доставке | 5,7 кг (12,57 фунта) |
| Форм-фактор | 1 стойка RU |
| Характеристики порта | RG-WALL 1600-Z5100-S |
| Фиксированный порт обслуживания | 8 портов 10/100/1000BASE-T
2 порта 1GE SFP 4 порта 10GE SFP+ |
| Фиксированный порт управления | 1 порт RJ45 MGMT (повторное использование Ge0/0)
1 консольный порт RJ45 (RS-232) |
| USB-порт | 2 порта USB 2.0 |
| Хранилище | RG-WALL 1600-Z5100-S |
| Жесткий диск | В заводской комплектации жёсткий диск не поставляется. Можно добавить жёсткий диск SATA объёмом 1 ТБ.
Для обеспечения безопасности системного журнала и стабильности системы используйте жёсткие диски Ruijie. Ruijie не несёт ответственности за потерю данных системного журнала или снижение производительности в результате использования жёстких дисков сторонних производителей.
|
| Модель | RG-NSEC-HDD-1T |
| Тип разъема | САТА |
| Объем памяти | 1 ТБ |
| Тип жесткого диска | Жесткий диск |
| Максимальная потребляемая мощность | 14 Вт |
| Рабочая влажность | Относительная влажность от 5% до 90% (без конденсации) |
| Температура хранения | от –40°C до +65°C (от –40°F до +149°F) |
| Влажность при хранении | Относительная влажность от 8% до 90% (без конденсации) |
| Высота | Рабочая высота: от 0 м до 3000 м (от 0 футов до 9843 футов) |
| Горячая замена жесткого диска | Не поддерживается |
| Масса | 0,300 кг (0,661 фунта) |
| Электроснабжение и потребление | RG-WALL 1600-Z5100-S |
| Источник питания | 2 подключаемых модуля питания (один модуль питания для заводской поставки)
l Номинальное входное напряжение: 100–240 В; 50–60 Гц l Номинальный входной ток: 2 А (максимум) |
| Макс. потребляемая мощность | < 60 Вт |
| Окружающая среда и надежность | RG-WALL 1600-Z5100-S |
| Рабочая температура | от 0°C до 45°C (от 32°F до 113°F) |
| Температура хранения | от –40°C до +70°C (от –40°F до +158°F) |
| Рабочая влажность | Относительная влажность 40–65 % (без конденсации) |
| Влажность при хранении | Относительная влажность 10–90 % (без конденсации) |
| Уровень шума | 36 дБ |
| Рабочая высота | 0–5000 м (0–16404 фута) |
| Согласие | ЭМС SZEM2404002506ATV
LVD SZES2404002242AT |
Характеристики программного обеспечения
| Сеть | Серия RG-WALL 1600-ZS |
| Физический интерфейс | Настройка интерфейсов как интерфейсов LAN/WAN; три режима для интерфейсов WAN: PPPoE, DHCP и статический IP; настройка режима маршрутизации, прозрачного режима или режима обхода для интерфейсов; настройка вторичных IP-адресов для интерфейсов LAN в режиме маршрутизации |
| Подинтерфейс | Настройка подинтерфейсов и идентификаторов VLAN |
| Мостовой интерфейс | Настройка интерфейсов в прозрачном режиме как мостовых интерфейсов |
| Агрегатный интерфейс | Настройка агрегированных интерфейсов |
| Маршрутизация | Статическая и динамическая маршрутизация IPv4/IPv6, политика маршрутизации, маршрутизация на основе политик (PBR), маршрутизация на основе библиотеки адресов интернет-провайдера, маршрутизация на основе приложений и балансировка исходящей нагрузки |
| DHCP-сервер | Функции DHCP-сервера |
| DNS-сервер | Настройка DNS-адресов для устройств |
| DDNS | Поддерживаются несколько поставщиков услуг DDNS |
| Обнаружение ссылок | Обнаружение ссылок и журналы обнаружения ссылок |
| VPN | SSL VPN, IPsec VPN, PPTP и L2TP |
| ВРРП | Функции VRRP |
| Высокая доступность | Развертывание с резервированием для автоматического переключения между активными и пассивными устройствами, гарантируя непрерывность обслуживания |
| Объект | Серия RG-WALL 1600-ZS |
| Адрес и адресная группа | Настройка объектов адресов IPv4/IPv6 в формате IP-адрес/диапазон |
| Зона | Настройка зон безопасности |
| Приложение и группа приложений | Настройка типов приложений в режиме приложения/группы приложений |
| Сервис и сервисная группа | Настройка объектов служб; поддерживаются общие службы портов по умолчанию |
| План времени | Настройка объектов времени; поддерживаются одноразовые и циклические планы времени |
| Библиотека адресов интернет-провайдеров | Библиотеки адресов интернет-провайдеров по умолчанию: China Telecom (CHN), China Mobile (CHN), China Unicom (CHN), CERNET (CHN) и Beijing Teletron (CHN); настройка, импорт и экспорт библиотек адресов интернет-провайдеров |
| Шаблон защиты от вирусов | Настройка шаблонов объектов контента; поддержка шаблонов антивируса (AV); настройка быстрого или глубокого сканирования; настройка шаблонов на основе протоколов и указаний; настройка исключаемых вирусов |
| Шаблон предотвращения вторжений | Настройка шаблонов объектов контента; поддержка предопределенных шаблонов системы предотвращения вторжений (IPS); настройка шаблонов IPS; настройка фильтров правил на основе объектов, уровня серьезности, протоколов и типов угроз; установка исключенных правил |
| Фильтрация файлов | Настройка шаблонов объектов контента; поддерживаются шаблоны фильтров файлов (фильтрация по типу файла) |
| Фильтрация URL-адресов | Фильтрация URL-адресов |
| SSL-прокси-сертификат | Добавление, импорт, удаление, просмотр и загрузка SSL-прокси-сертификатов; настройка глобального SSL-прокси-сертификата |
| Сертификат сервера | Импорт, удаление, просмотр и загрузка сертификатов сервера |
| База правил безопасности | Просмотр правил безопасности по умолчанию в библиотеке безопасности IPS |
| Идентификация контента | Категория URL и конфигурация ключевых слов |
| Аутентификация пользователя | Управление пользователями, импорт пользователей, настройка сервера аутентификации, синхронизация информации о реальном имени пользователя и настройка политики аутентификации |
| Политика | Серия RG-WALL 1600-ZS |
| Обучение дорожному движению | Изучение трафика для записи IP-адресов назначения и номеров портов, а также аномального трафика; экспорт журналов изучения трафика |
| Трансляция сетевых адресов (NAT) | NAT; настройка политик NAT; импорт политик NAT в пакетном режиме; общие службы шлюза уровня приложений NAT (ALG); сопоставление портов сервера; просмотр состояния пула адресов NAT |
| Политика безопасности | Настройка политик безопасности; настройка политик на основе параметров, включая объекты, содержимое и зоны; просмотр списка политик; импорт политик безопасности в пакетном режиме |
| Моделирование политики | Моделирование выполнения политики в пространстве моделирования для проверки того, могут ли неопределенные политики безопасности достичь ожидаемых результатов. |
| Мастер настройки политики | Мастер настройки политики безопасности для сканирования портов, выполнения настроек, тестирования конфигураций и других шагов по созданию политик безопасности |
| Оптимизация политики | Сортировка настроенных политик безопасности и анализ политик для выявления избыточных, устаревших и конфликтующих политик |
| Жизненный цикл политики | Отображение полного жизненного цикла политик безопасности, включая подробные записи об изменениях политик |
| Сканирование портов | Сканирование портов настроенных диапазонов IP-адресов для всех портов или выбранных портов; запрос на создание политики для результатов сканирования |
| Защита от DoS/DDoS-атак | Различные политики защиты от DDoS-атак в сфере безопасности |
| Защита от атак ARP | Предотвращение атак ARP, включая подмену ARP и лавинную рассылку ARP-пакетов в целях обеспечения безопасности |
| Местная оборона | Настройка локальных политик защиты в системе безопасности |
| Разведка угроз | Включение или отключение сбора данных об угрозах; настройка сбора данных об угрозах; управление исключенными угрозами |
| Черный и белый списки | Настройка глобальных черных и белых списков |
| Политика SSL-прокси | Настройка политик SSL-прокси; настройка политик на основе параметров, включая объекты, содержимое и зоны; просмотр списка политик |
| Шаблон SSL-прокси | Настройка шаблонов SSL-прокси; установка типа шаблона для защиты клиента или сервера |
| Белый список | Настройка списков разрешенных доменных имен и приложений |
| Анализ поведения | Настройка политик анализа, шаблонов и разрешенных списков |
| Система | Серия RG-WALL 1600-ZS |
| Простой протокол сетевого управления (SNMP) | Подключение к сторонним платформам для управления через SNMPv1/v2/v3 |
| Установка патча | Загрузка и установка патчей для обновления |
| Платформа управления облаком | Включение или выключение унифицированного управления на платформе облачного управления; загрузка журналов в облако |
| SD-WAN | Сетевое взаимодействие SD-WAN в облаке Ruijie |
| Сбор в один клик | Сбор информации о неисправностях одним щелчком мыши |
| Состояние устройства | Диагностика состояния устройства |
| Диагностика сервиса | Диагностика непрерывности обслуживания |
| Обновление системы | Обновление и откат системы |
| Резервное копирование базы данных | Резервное копирование и восстановление базы данных системы |
| Восстановление заводских настроек | Восстановление заводских настроек в веб-интерфейсе |
На нашем сайте вы можете ознакомиться с различными моделями и брендами сетевого оборудования https://zetrix.uz/product-category/setevoe-oborudovanie/